terça-feira, 6 de setembro de 2011

OWASP AppSecLatam 2011


É com grande satisfação que damos as boas vindas ao capítulo OWASP Global AppSec Latin América 2011, que este ano será realizado na cidade de Porto Alegre - RS, nos dias 04 à 07 de outubro na PUCRS (Pontifícia Universidade Católica do Rio Grande do Sul).

Os dias 4 e 5 de outubro foram reservados para a realização de cursos. Logo, nos dias 6 e 7 terão os debates abertos para início das sessões plenárias.

A conferência Global AppSec Latin América 2011 será uma reunião de líderes latino-americanos na área de Segurança da Informação, e irá apresentar temas e idéias de vanguarda sobre o assunto - Segundo a página oficial do evento. O evento estima atrair cerca de 250 profissionais relacionados ao governo, serviços financeiros, mídia, saúde, tecnologia, e diversas outras áreas.

O evento deste ano vai contar com as presenças de Bryan Sullivan, Pesquisador Sênior em Segurança (Adobe), e Chris Evans, Information Security Engineer (Google).

O valor das inscrições varia de R$ 250,00 a R$ 450,00. Com descontos especiais para membros do OWASP e estudantes.

segunda-feira, 5 de setembro de 2011

Prejuízo de empresas com cibertaques pode chegar a US$ 1,7 milhão

Pesquisa da Symantec revela que 27% das empresas entrevistadas sofrem ataques contra suas redes regularmente ou em grande número.

Quando 3.330 profissionais de tecnologia da informação foram entrevistados sobre cibersegurança, eles afirmaram que os ataques de códigos maliciosos são o principal tipo de violação que suas empresas sofreram no ano passado, embora “ações internas não intencionais” de funcionários também tenham causado muitos danos.

Enquanto 73% dos entrevistados na pesquisa “2011 State of Security”, patrocinada pela Symantec, disseram que os ciberataques eram mínimos, 21% afirmaram que eles ocorrem “regularmente”, e 6% indicou que sofreram “um grande número” de invasões em 2010.

Quando ciberataques ocorrem, os custos principais estavam relacionados ao “período de inatividade” e com “perda de produtividade”, de acordo com os profissionais de TI nos setores financeiro, manufatura, tecnologia de ponta, saúde, imobiliário, energia entre outros que responderam à pesquisa.

Os participantes da pesquisa também indicaram que consideram “ataques direcionados”, “hackers” e “espionagem industrial” como significativas ameaças à segurança de suas organizações, embora “funcionários bem-intencionados” quem, inadvertidamente, causam problemas de segurança, também tenham sido bastante citados.

Isso se deve à grande dor de cabeça originada pelo surgimento dos ataques com engenharia social a funcionários das empresas, via redes sociais, que envolvem enganar empregados para que eles baixem códigos maliciosos, de acordo com Ashish Mohindroo, diretor sênior de marketing de produtos da Symantec.

O estudo informa que a média de perda de produtividade nos últimos 12 meses foi de 915 mil dólares. Quando foi determinado que um ciberataque levava à perda ou prejuízos no relacionamento com o cliente, o montante passou a ser 1,14 milhão de dólares durante o ano passado, e a perda de dados importantes ficou avaliada em 1,7 milhão de dólares.

Quando perguntado sobre a efetividade das salvaguardas para conter ciberataques, o melhor método foi visto como “manter atualizações de correções e definições de arquivos”, e “perímetro de segurança”, o que só serve para mostrar que quanto mais as coisas mudam, mais elas tendem a ficar iguais.
(Ellen Messmer)

Fonte: Network World (US)

segunda-feira, 29 de agosto de 2011

DISI '11


O Dia Internacional de Segurança em Informática (DISI) é realizado desde 2005 pela Rede Nacional de Ensino e Pesquisa (RNP), por meio do seu Centro Atendimento a Incidentes de Segurança (CAIS).

O evento acontece uma vez ao ano em uma capital brasileira, e reúne especialistas de segurança para compartilhar conhecimentos e disseminar a cultura e conscientização sobre segurança em ambientes informatizados.

O DISI 2011 ocorrerá nesta quarta-feira, dia 31 de agosto, na cidade de Curitiba (PR). Neste ano, o tema eleito para conduzir as discussões e atividades do DISI será "Conscientização em Segurança é um Dever de Todos".

As palestras são gratuitas, abertas ao público mediante inscrição e também serão transmitidas em tempo real através do site do evento.

Confira a grade de programação do evento, que ocorre no dia 31 de agosto:

[09:00 - 09:30] Abertura do Evento

[09:30 - 10:20] Como se Proteger no Mundo Digital: Cuidados Básicos
Palestrante: André Landim (CAIS/RNP)

[10:20 - 11:10] Proteja seu Dinheiro contra as Fraudes da Internet
Palestrante: Altieres Rohr (G1)

[11:10 - 11:30] Intervalo (coffee-break)

[11:30 - 12:20] Redes Sociais: Virtudes e Defeitos Colaterais da Nova Comunicação Digital.
Palestrante: Marcelo Tas

[12:20 - 14:00] Intervalo (Almoço)

[14:00 - 14:50] Conveniência.com e a Segurança da Informação
Palestrante: Luiz Eduardo (SpiderLabs/TrustWave)

[14:50 - 15:40] F@mília Digital Protegida – desafios da educação da nova geração
Palestrante: Viviane Luswarghi (PPP Treinamentos)

[15:40 - 16:00] Intervalo (coffee-break)

[16:00 - 16:50] Crimes Cibernéticos e Direito Aplicado ao Mundo Virtual
Palestrante: Gerson Charbel (Superior Tribunal Militar)

[16:50 - 17:00] Encerramento


Fonte: DISI '11

segunda-feira, 22 de agosto de 2011

Fraudes eletrônicas aumentam perdas em 36%


Segundo dados da Federação Brasileira dos Bancos (FEBRABAN), só neste primeiro semestre de 2011 as perdas em virtude de fraudes bancárias por meio eletrônico já simbolizam um aumento de 36% em relação ao mesmo período do ano passado, totalizando o valor de R$ 685 milhões contra os R$ 504 milhões do ano anterior.

Wilson Gutierrez, diretor técnico da FEBRABAN, cita que esse aumento se deve principalmente a três fatores: O uso crescente dos meios eletrônicos como forma de pagamento, à ausência de uma legislação que iniba o avanço da ação dos criminosos com punições efetivas, e a negligência de alguns usuários em relação a procedimentos de segurança. Ele acrescenta que a fraude geralmente ocorre externamente, como captura de trilhas de cartões nas operações de compras, ou obtenção indevida de senhas de acesso e dados pessoais dos clientes.

Os criminosos de hoje se utilizam do que há de mais moderno no mercado e das mais sofisticadas técnicas de "engenharia social" para ludibriar os usuários de internet e com isso obter dados e informações sigilosas, que serão informadas ingenuamente pelo próprio cliente. Por meio da exploração da curiosidade e da ingenuidade, estes criminosos conseguem instalar programas maliciosos nos computadores dos usuários e capturar quaisquer informações manipuladas pelo mesmo.

Em contrapartida, a FEBRABAN sugere mudanças na legislação que possam de fato impedir a ação crescente desses criminosos. Defendendo que seja promulgada lei com tipificação específica aos novos "crimes cibernéticos" ou de natureza eletrônica.

Apenas para exemplificar, um dos artigos mais importantes (art. 163-A) diz respeito à definição de crime de atos de inserção ou difusão de códigos maliciosos na internet ou nos computadores dos usuários. “Esse artigo tem por objetivo atacar frontalmente os disseminadores de programas que, uma vez acionados pelos usuários de computadores, permitem capturar informações sensíveis, como senhas de acesso e dados pessoais”, observa Antonio Carlos de Toledo Negrão, diretor Jurídico da FEBRABAN.

Por fim, é de suma importância citar que uma das questões mais discutidas é a determinação do armazenamento de logs de acesso a internet. Conforme o diretor da FEBRABAN, o projeto de lei não irá ameaçar a liberdade e a privacidade dos internautas, pois “os logs são simples registros de data e hora de entrada e saída de uma máquina na internet, e o local onde está instalada. Equipara-se ao usual registro para entrada e saída em qualquer prédio comercial e de orgãos públicos“. De acordo com o projeto de lei as informações devem ser retidas pelo prazo de 3 anos em ambiente seguro, controlado e que seja auditado por autoridade pública competente.

Fonte: FEBRABAN

quinta-feira, 5 de agosto de 2010

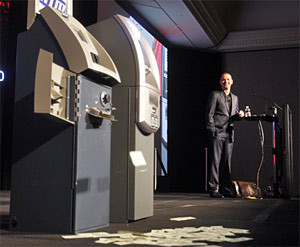
Hacker faz caixas eletrônicos 'cuspirem' dinheiro remotamente

Equipamentos também podem ser abertos com chaves comuns.
Especialista demonstrou as vulnerabilidades em Las Vegas, na Black Hat.

Altieres Rohr Especial para o G1
Barnaby Jack
Pelo computador, hacker faz caixa eletrônico 'soltar' dinheiro. (Foto: AP)
Na tela do especialista em segurança Barnaby Jack há um botão rotulado “Jackpot!”. Ele clica e, imediatamente, um caixa eletrônico fabricado pela Tranax Technologies entrega o dinheiro que contém. Isso aconteceu durante a demonstração de Jack, que trabalha na empresa de segurança IOActive, na conferência de segurança Black Hat, que ocorreu entre os dias 24 e 27 de julho em Las Vegas, nos Estados Unidos.
O pesquisador também demonstrou um problema em caixas da Triton Systems. Ele conseguiu acessar as partes internas do equipamento usando uma chave padrão que pode ser facilmente comprada. Com isso, foi possível conectar um dispositivo USB e instalar um software malicioso no caixa eletrônico, capaz de roubar dados de cartões, senhas, e, claro, roubar o dinheiro.
A Federação Brasileira de Bancos (Febraban) informou ao G1 que desconhece a existência de caixas eletrônicas dessas marcas no mercado brasileiro.
'Dillinger'
Apesar de nenhum detalhe técnico ter sido publicado, a demonstração de Jack foi cancelada na conferência Black Hat do ano passado porque as brechas ainda não haviam sido corrigidas. Para realizar os ataques, o especialista criou um programa chamado Dillinger – nomeado em homenagem ao famoso ladrão de bancos dos Estados Unidos da década de 30.

Jack também colocou adesivos sobre as marcas dos caixas eletrônicos com o intuito de não revelar os fabricantes. Mas a audiência conseguiu facilmente identificar a marca da Tranax piscando na tela. A Triton revelou que era a fabricante do outro equipamento.
Segundo o especialista, um criminoso pode ser capaz de discar números de telefone aleatoriamente – uma prática conhecida como “war dialing” – para encontrar caixas eletrônicos, bem como varrer os IPs da internet. Ele disse que os caixas eletrônicos “atendem” as chamadas e as solicitações da rede de uma maneira específica, permitindo que hackers identifiquem um equipamento vulnerável. Embora apenas duas fabricantes tenham sido envolvidas na demonstração, Jack informou que não é difícil encontrar outras falhas semelhantes.
“O simples fato é que as empresas que fabricam esses equipamentos não são a Microsoft. Elas não têm 10 anos de ataques contínuos contra elas”, disse o pesquisador de segurança para a audiência de sua apresentação.
No início do ano passado, um vírus foi encontrado em caixas eletrônicos da Diebold, que é líder no mercado nacional. A praga tentava interferir com transferências bancárias americanas, ucranianas e russas. Não há registro desses ataques no Brasil; aqui, criminosos usam um dispositivo chamado Robocop para transmitir dados roubados via rede sem fio.

quarta-feira, 4 de agosto de 2010

Hacker usa Google Street View para localizar suas vítimas

Técnica usa sites com JavaScript para conseguir endereço MAC do roteador e logo depois o serviço de mapas do Google para achar a pessoa.

Um hacker chamado Samy Kamkar demonstrou durante a conferência de segurança Black Hat, uma técnica que usa dados de geolocalização e Javascript do Google Street View  para perseguir suas vítimas.

Em uma palestra intitulada “Como eu encontro sua namorada”,  Kamkar demonstrou seu projeto. Primeiramente, ele induz a vítima a entrar em um site que usa o JavaScript, para poder extrair o endereço de Media Access Control  (MAC) do roteador e que relate o identificador ao hacker.
A seguir, Kamkar insere o endereço MAC roubado no Google Location Services. Em segundos, ele tem um mapa mostrando a localização da vítima.
“Os navegadores são meios interessantes de se explorar”,  afirmou o hacker à platéia que acompanhava a sua conferência.
No entanto, Kamkar observou que algumas coisas precisam confluir para que o ataque funcione. Primeiro, o roteador precisa estar configurado com a sua senha de fábrica ou ele tem de ser um modelo que não exija credenciais para acessar a página de informações do sistema.  Além disso, o endereço MAC desse mesmo roteador tem de estar gravado no banco de dados do Google Street View, cujos carros contam com antenas que captam dados de redes Wi-Fi.
Mas, mesmo assim, a técnica é relativamente simples. Caso o código tenha sido escrito corretamente, o JavaScript fará uma varredura em dezenas de endereços IP até encontrar a localização do roteador.

Segurança barra uso do Google Apps nas empresas

O Google gosta de se vangloriar de que mais de 2 milhões de empresas utilizam o Google Apps. Mas os profissionais de TI ainda estão preocupados sobre a segurança na nuvem e a funcionalidade limitada apresentada pelas ferramentas da companhia.
A computação em nuvem foi um dos principais temas abordados na conferência Catalyst Burton Group, que aconteceu na última semana, nos Estados Unidos. Mas, ao entrevistar o público presente no evento, as respostas sugerem que a gigante de buscas e outros provedores de computação ainda têm um caminho para percorrer, se quiserem a confiança dos especialistas de que o seu modelo de segurança é realmente adequado.
Primeiro é importante destacar que, embora considerem que os Google Apps ainda precisam de alguns recursos avançados já disponíveis no Microsoft Office, os profissionais de TI reconhecem que estão impressionados com as capacidades da ferramenta para colaboração na Web.
“A capacidade de colaboração em documentos em tempo real tem sido útil no trabalho. Mas as limitações do Google Docs se tornam logo aparentes para quem precisa de tabelas dinâmicas e planilhas com outras ferramentas especializadas”, disse Jonathan LaChance, gerente de rede global e telecom da National Instruments, em Austin (EUA).
Mas, durante a conferência, outros profissionais declararam que as preocupações de segurança relacionadas ao Gmail os impediriam de mudar o atual sistema de correio eletrônico interno.
"Há muitas coisas boas nos Google Apps para nossos alunos, mas para nossa faculdade e funcionários, por questões de segurança, preferimos manter nosso próprio sistema", declarou Eddie Sorensen, diretor sênior de serviços de infra-estrutura da Utah Valley University.
Fonte:

terça-feira, 27 de julho de 2010

Duro de Matar 4.0???

Trojan Struxnet renova preocupações com ataques à infraestrutura dos EUA
Por IDG News Service
Publicada em 27 de julho de 2010 às 07h30


O malware é o primeiro voltado a sistemas de controle Scada e traz novas questões sobre a segurança da infraestruturas norte-americana.

A descoberta da semana passada de um sofisticado malware que tem como alvo um controle de software feito pela Siemens AG tem renovado preocupações antigas em relação à vulnerabilidade da estrutura de energia elétrica dos Estados Unidos frente a ataques cibernéticos.

O programa de malware, chamado Struxnet, é desenvolvido para se aproveitar de uma falha 0-day do Windows para encontrar e roubar dados industriais sobre os sistemas Scada (Supervisory Control and Data Acquisition) executando o software Simatic WinCC ou PCS 7, da Siemens.

O Struxnet é o primeiro software malicioso de conhecimento público escrito especificamente para explorar vulnerabilidades em um sistema Scada.

“Ele pode ser uma prova-de-conceito para mostrar que sistemas de controle podem ser atacados” intencionalmente, afirmou o diretor de mercados de infra-estruturas críticas da companhia de segurança NitroSecurity Inc, Eric Knapp.

Os sistemas Scada são utilizados para controlar equipamentos críticos em companhias de energia, construção de fábricas, estações de tratamento de água e operações com energia nuclear. Geralmente, esses sistemas executam redes segmentadas que não são diretamente conectadas à Internet, dificultando o acesso externo.

Mas analistas têm avisado há muito tempo que os sistemas Scada – especialmente os mais velhos – possuem algumas falhas que podem ser exploradas.

Um exemplo foi demonstrado por pesquisadores no Idaho National Laboratory, três anos atrás. Em um experimento fictício, chamado de Aurora, pesquisadores demonstraram como um hacker poderia utilizar um simples modem de conexão discada para explorar uma vulnerabilidade capaz de destruir fisicamente uma turbina de energia.

O potencial para este tipo de ataque tem crescido recentemente conforme mais sistemas Scada – incluindo alguns em grandes companhias públicas de energia – estão integrando suas redes com links diretos para a Internet. Em um acontecimento de grande repercussão no ano passado, o The Wall Street Journal relatou que ciberespiões da Rússia, China e outras companhias já usaram estas vulnerabilidades para penetrar nas redes elétricas dos Estados Unidos.

O programa Struxnet parece ter sido criado para roubos industriais, afirmou Knapp. No entanto, o Trojan também poderia ter sido facilmente desenvolvido para sabotar um Scada. Na verdade, é possível que os criadores do malware tenham mais truques em sua manga., completou.


O administrador de segurança de produtos da McAfee, Ryan Permeh, observou que o esforço de desenvolvimento do Struxnet provavelmente levou muito tempo, destacando a importância do objetivo dos desenvolvedores. Além disso, Permeh afirmou que o código malicioso foi assinado digitalmente com certificados válidos, que permitem ao Struxnet desviar de softwares de segurança.

Os certificados digitais utilizados no Struxnet foram originalmente criados por duas companhias de Taiwan. Permeh diz que os desenvolvedores do malware roubaram os certificados diretamente das companhias ou compraram de alguém que o fez. O custo por esse tipo de certificado pode ser de até 500 mil dólares neste tipo de mercado.

O surgimento de ameaças como o Struxnet eleva a necessidade de uma vigilância federal maior sobre questões de cibersegurança no setor de infraestrutura, afirmou o parceiro de administração da Applied Control Solutions, Joseph Weiss.

Até agora já ocorreram 170 interrupções de serviço relacionadas a computadores, incluindo três que causaram grandes interrupções regionais, afirmou Weiss. É difícil saber com certeza se alguma delas veio de um ciberataque, por causa da falta de recursos para colher provas nesse ramo, completou Weiss.

“Os progressos para assegurar sistemas de controle foram quase mínimos”, afirmou Weiss, autor do livro “Protecting Industrial Control Systems from Electronic Threats”, publicado neste ano. Ele diz que o progresso é congestionado principalmente pela falta de compressão dos desafios específicos associados com a segurança de sistemas de controle industriais contra ciberameaças.

“Crackear um sistema de controle não requer ciência avançada”, afirmou Weiss. “Proteger um requer.”

(http://idgnow.uol.com.br/seguranca/2010/07/26/trojan-struxnet-renova-preocupacoes-com-ataques-a-infraestrutura-dos-eua)

terça-feira, 20 de julho de 2010

Treinamento em Segurança da Informação - Microsoft


No mundo atual a posse e o uso do conhecimento passou a ser um fator estratégico decisivo para muitas empresas e corporações. Estamos vivendo a época batizada como "Era da Informação". Mas a informação é volátil. é frágil. Hoje, ela pode desaparecer na velocidade de um pulso elétrico.
O objetivo da Academia de Segurança é capacitar o profissional de TI no que se refere a proteção de um conjunto de dados, no sentido de preservar o valor que possuem para um indivíduo ou uma organização. São características básicas da segurança da informação os atributos de confidencialidade, integridade e disponibilidade, não estando esta segurança restrita somente a sistemas computacionais, informações eletrônicas ou sistemas de armazenamento. O conceito se aplica a todos os aspectos de proteção de informações e dados.

IBM: Segurança para Internet Banking

Disk failure


A IBM lançou um dispositivo de segurança que promete proteger as transações feitas por internet banking.
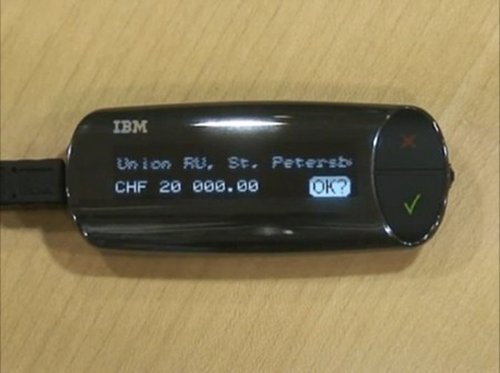
A tecnologia, denominada Zone Trusted Information Channel (ZTIC), consiste em um aparelho que se conecta à porta USB e usa o padrão X.509 de criptografia, a fim de criar um canal de segurança com os servidores dos bancos - todos os dados entre o micro e o internet banking são codificados e enviados por meio do ZTIC.
O aparelho é plugado ao computador e permite que os usuários verifiquem suas contas e autorizem qualquer transação requisitada ao selecionar a opção “sim”. Caso contrário, a ação será bloqueada. O uso do ZTIC, assegura IBM, não se sobrepõe às aplicações desenvolvidas pelos próprios bancos, apenas aumenta o rigor do sistema de segurança em momentos críticos, como quando transferências de fundos são requisitadas.
O que a IBM quer é mudar o modo como os criminosos virtuais facilmente exploram a máquina do usuário a partir de vírus e cavalos-de-Tróia, realizando transferências fraudulentas para suas próprias contas bancárias, segundo informa o IDG Now!.
Depois de autorizar determinada operação, as próximas transferências para essa conta não terão de ser verificadas.
"O ZTIC é basicamente um intermediário entre o usuário de um lado, e a aplicação de internet banking do outro. O servidor irá interagir com o ZTIC, e este pedirá ao cliente que confirme a operação” afirma Doug Dykeman, gerente do grupo de pesquisa responsável pelo projeto.
O banco suíço UBS será o primeiro a usar o sistema, o que dá início ao plano da IBM de tornar o ZTIC disponível globalmente. De acordo com a empresa, a tecnologia poderá ser usada em outros meios além do internet banking.


A banking server's display on your key chain


More and more attacks to online banking applications target the user's home PC, changing what is displayed to the user, while logging and altering key strokes. Therefore, third parties such as MELANI conclude that"Two-factor authentication systems [...] do not afford protection against such attacks and must be viewed as insecure once the computer of the customer has been infected with malware".
In a widely published real-world example of the Trojan "Silent banker", Symantec states that"The ability of this Trojan to perform man-in-the-middle attacks on valid transactions is what is most worrying. The Trojan can intercept transactions that require two-factor authentication. It can then silently change the user-entered destination bank account details to the attacker's account details instead."
In order to foil these threats, IBM has introduced the Zone Trusted Information Channel (ZTIC), a hardware device that can counter these attacks in an easy-to-use way. The ZTIC is a USB-attached device containing a display and minimal I/O capabilities that runs the full TLS/SSL protocol, thus entirely bypassing the PC's software for all security functionality.
The ZTIC achieves this by registering itself as a USB Mass Storage Device (thus requiring no driver installation) and starting a "pass-through" proxy configured to connect with pre-configured (banking) Websites. After starting the ZTIC proxy, the user opens a Web browser to establish a connection with the bank's Website via the ZTIC. From that moment on, all data transmitted between browser and server pass through the ZTIC; the SSL session is protected by keys maintained only on the ZTIC and, hence, is inaccessible to malware on the PC (seeusage and technical operation animations, which illustrate how the ZTIC works).
In addition, all critical transaction information, such as target account numbers, is automatically detected in the data stream between browser and ZTIC. This critical information is then displayed on the ZTIC for explicit user confirmation: Only after pressing the "OK" button does the TLS/SSL connection continue. If any malware on the PC has inserted incorrect transaction data into the browser, it can be easily detected by the user at this moment.
Comparison
Various alternatives exist for protecting users against state-of-the-art attacks to online authentication, such as chip card technology or special browser software. The core difference between the ZTIC and these alternatives is that the ZTIC does not rely whatsoever on any software running on the PC, such as device drivers or user interface elements (e.g., any screen elements), as these can be subverted, e.g., painted over, by attackers' malware. Another feasible solution to this problem is to use the user's mobile phone/SMS as a channel to convey transaction confirmation details between server and user ("mTAN"). Until mobile phone malware appears similarly often as on home computers, such solutions are comparable to the ZTIC with regard to the degree of security they provide. Hence, at this time, the primary differences between ZTIC and mTAN solutions are economic in nature (each and every mTan incurs the cost of an SMS, whereas the ZTIC, once it has been issued, does not incur any further incremental costs per transaction), privacy-related (banking transaction information sent over GSM networks) and in the area of usability (the user has to manually copy mTANs from the phone into the browser). Only completely disconnected card readers with their own user input/output capabilities (e.g., PINpad and display) provide a similar level of security as ZTIC, albeit at the cost of more user involvement at every transaction, i.e., a degradation of convenience.
Background information
This website is intended only to provide a high-level introduction to the concept of the ZTIC. For more details, the reader is referred to either of the two publications below. In addition, we are happy to answer any pertinent emails sent to ztic@zurich.ibm.com.

segunda-feira, 19 de julho de 2010

Especialista quebra código secreto em emblema militar dos EUA

File:2010-05-14-USCYBERCOM Logo.jpg


Pesquisadores da empresa de antivírus Panda Security resolveram o mistério do código hexadecimal de 32 caracteres que decora o anel dourado interno do emblema do Cibercomando do governo dos Estados Unidos.
Na quinta-feira (8/9), um pesquisador de segurança afirmou ter sido o primeiro a decifrar o código gravado no escudo do Cibercomando americano (Cybercom), um grupo responsável por proteger as redes militares dos Estados Unidos de ataques externos.
Sean-Paul Correll, um pesquisador de ameaças que trabalha na Panda Security, disse que os caracteres visíveis no anel dourado do emblema representam o código de hash MD5, que tem 128 bits e é geralmente utilizado para verificar a integridade de arquivos.
Um código hash é o produto de um algoritmo, que gera uma pequena sequência de caracteres a partir de uma sequência maior (que pode ser uma mensagem de texto ou um arquivo, por exemplo).
Um representante da Cybercom confirmou que Correll tem razão. “O Sr. Correll está certo... É um código MD5”, afirmou o tenente-comandante Steve Curry, da marinha americana, por e-mail.
“Não foi muito difícil”, disse Correll, acrescentando que bastou dois minutos para perceber que os caracteres - 9ec4c12949a4f31474f299058ce2b22a – eram o código de hash para o texto da declaração de missão da Cybercom.

terça-feira, 29 de junho de 2010

Especialista vê falha de segurança no formato de caixas eletrônicos

Um especialista em segurança identificou falhas no design de alguns caixas eletrônicos, tornando-os vulneráveis a piratas virtuais, que poderiam fazer com que as máquinas liberassem todas as suas reservas de dinheiro.

Barnaby Jack, chefe de pesquisa da empresa de segurança IOActive Labs, irá demonstrar os métodos de "caça-níquel" nos caixas eletrônicos durante a conferência de segurança Black Hat, em Las Vegas, no final de julho.
"Os caixas eletrônicos não são tão seguros como gostaríamos que fossem", disse Jeff Moss, criador da conferência Black Hat e membro do Conselho Consultivo de Segurança do presidente norte-americano Barack Obama. "Barnaby listou uma série de ataques diferentes que fazem todo o dinheiro sair."
Jack se recusou a apresentar as técnicas antes da conferência.
Os bancos podem ficar preocupados quando ele falar, temendo que bandidos adotem seus métodos. Moss disse, no entanto, que o público vai se preocupar com o problema enfrentado pelos operadores de caixa eletrônicos, o que deve levá-los a reforçar a segurança.
Uma das principais formas de ataque é feita através de portas de comunicação, algumas vezes acessíveis a partir de fora de um caixa eletrônico, disse Moss.
"Queremos que todos saibam que há maneiras possíveis de transformar essas máquinas em caça-níqueis, assim buscarão atualizar e modernizar as máquinas", acrescentou.
Joe Grand, especialista em segurança de hardware, disse que não ficou surpreso ao saber da pesquisa de Jack.
"As pessoas estão começando a perceber que os equipamentos de hardware possuem vulnerabilidades de segurança. Medidores de estacionamento, caixas eletrônicos, tudo o que é eletrônico pode ser quebrado", disse Grand. "Muitas vezes um equipamento de hardware é apenas um computador em uma caixa diferente.

segunda-feira, 14 de junho de 2010

BCI GPG 2010.


Já está disponível o Good Practice Guidelines do Business Continuity Institute. É um compêndio do que é considerado as melhores práticas de GCN sobre a visão do BCI.
A versão resumida (e gratuita) do GPG pode ser obtida no link:
http://www.thebcicertificate.org/pdf/GPG_2010_Edited_Highlights.pdf


Abs!

Aprendizado do dia: Como --NÃO-- pedir um emprego na área de segurança.

Hacker pede emprego em banco e é preso:


João Sperandio Neto, 24 anos, foi preso ontem em ação da Polícia Civil de São Paulo por extorsão. Considerado um dos principais invasores de redes de dados do Brasil, o jovem exigia US$ 500 mil dólares para não desviar US$ 2 milhões de um banco. João admitiu que invadiu a rede, mas alegou que realizou para mostrar a deficiência e para tentar um emprego na instituição. A polícia monitorava o hacker desde o dia 1º de junho, quando integrantes do setor de segurança do banco revelaram a ação.
Os funcionários disseram que a instituição passou a receber e-mails com senhas de diretores e extratos das movimentações de correntistas. A proposta do preso era vender um projeto de segurança. O texto era assinado por John. Para tornar ainda mais intrigante a situação, o telefone celular fornecido para contato foi comprado utilizando informações pessoais de um dos diretores do banco.
O delegado conta que Sperandio Neto já tinha antecedentes criminais. Em 2008, ele havia sido indiciado por furto qualificado e formação de quadrilha, justamente por desviar dinheiro de contas bancárias, mas respondeu ao processo em liberdade. "Apesar de haver um processo em andamento, ele fez um acordo com o banco", disse Bernardes.
A polícia não revelou o nome do banco. Neto já havia sido indiciado por furto no Rio Grande do Sul. Ele chegou a transferir o dinheiro de outras contas para a própria. A pena por extorsão é de 4 a 10 anos de reclusão.


Fonte:
http://www.oficinadanet.com.br/noticias_web/3158/hacker_pede_emprego_em_banco_e_e_preso

Relatório de Criminologia Virtual da McAfee: CIBERCRIME X CIBERLEI


O Relatório de Criminologia Virtual da McAfee anual tradicionalmente mostra as tendências emergentes e incipientes do comportamento cibercriminoso e expõe como este se torna cada vez mais organizado, sofisticado e globalizado em sua abordagem e impacto.
Este ano, com a colaboração de especialistas em cibercrime do mundo todo, o quarto Relatório de Criminologia Virtual da McAfee anual revela até que ponto o cibercrime está vencendo a batalha contra a ciberlei e demonstra a necessidade de uma ação global massiva e coordenada para restaurar o equilíbrio de forças.


    terça-feira, 4 de maio de 2010

    Vazamento de petróleo nos EUA deixa Rio em alerta

    Apesar de tudo que falam do Brasil, que ele é atrasado, lento e que não olha para o futuro, as vezes ocorrem situações que nos fazem manter a esperança...

    === x ===


    A proporção a que chegou o vazamento no Golfo do México provocou o governo do Rio de Janeiro e o Ministério do Meio Ambiente a formarem um grupo de trabalho para prevenção e mapeamento de riscos em plataformas de petróleo no Brasil. O grupo vai procurar saber da companhia de petróleo qual é o plano de ação no caso de um acidente como o dos Estados Unidos. A comissão é formada por integrantes do Instituto Brasileiro do Meio Ambiente e dos Recursos Naturais Renováveis (Ibama), da Secretaria Estadual de Meio Ambiente, da Petrobras e da Universidade Federal do Rio de Janeiro (UFRJ).

    "A missão do grupo será apresentar ao Estado do Rio de Janeiro uma análise do que aconteceu lá (no Golfo do México), saber em que circunstâncias nós operamos aqui e como está o nosso plano de contingência comparativamente ao que foi adotado nos Estados Unidos em termos de medidas e metas para evitar danos", afirmou a secretária de estado de Meio Ambiente, Marilene Ramos.

    A coleta de informações será dividida em três partes: como evitar o acidente, o que fazer para conter a mancha, caso ocorra o vazamento, e posteriormente, como minimizar os danos à costa. "Os Estados Unidos, com o poderio econômico e tecnológico que têm, vão lançar mão do que há de melhor para essas três etapas. Precisamos conhecer essas tecnologias para que possamos melhorar e fazer um upgrade nos planos de contingência", explicou a secretária.

    Um dos temores do governo do Estado é que, no caso de um vazamento, o óleo chegue à costa atingindo ecossistemas e a indústria do turismo. "Além de todo o impacto ambiental de atingir ecossistemas importantíssimos que temos na costa, como manguezais e restingas, temos a indústria turística na costa, que é importantíssima, e poderia estar ameaçada numa situação como esta. Precisamos investir mais em planos de contingência."

    A primeira reunião do grupo será na sexta-feira. A ministra do Meio Ambiente, Izabella Teixeira, também participará. Num primeiro momento, segundo a secretária, somente o Estado do Rio participará das reuniões. "O Rio concentra 80% da exploração, mas dependendo dos resultados, convidaremos outros Estados importantes em petróleo, como Espírito Santo e São Paulo".

    Monitoramento

    Em 2000 e 2001, acidentes no Rio e no Paraná atingiram áreas de preservação ambiental e provocaram críticas sobre o tempo de reação da Petrobras para conter o óleo. Após os acidentes, a Petrobras alterou sua política de meio ambiente e segurança, criando novos centros de controle de vazamento em oito Estados. O investimento, de R$ 164 milhões, teve como objetivo ampliar o número de equipamentos e reduzir o tempo de resposta na contenção de vazamentos.

    Agência Estado
    http://g1.globo.com/brasil/noticia/2010/05/vazamento-de-petroleo-nos-eua-deixa-rio-em-alerta.html


    quarta-feira, 28 de abril de 2010

    Desafios da próxima década - Segurança da Informação


    Quais os desafios da segurança da informação para os próximos dez anos? Podemos prever? Tomo a liberdade de fazer minhas previsões. É um risco (pessoal) fazer afirmações sobre o futuro. Mas, se não acertar, estarei em boa companhia.
    Vocês conhecem estas previsões?
    1. O mercado financeiro está muito saudável e nenhum crash acontecerá.
    2. Não há razão para que alguém queira ter um computador em casa.
    3. Não há a menor indicação de que a energia nuclear será obtida. Isso significaria que o átomo teria que ser rompido no futuro.
    4. Em 2001 o homem terá colônias de exploração na Lua. A PanAm será a única companhia aérea a servir o espaço.
    Sabem quem foram seus autores?
    1. Peter Drucker , em relatório escrito quando era funcionário de um banco em Frankfurt, na véspera da quebra da Bolsa de Nova York, em 1929. Informação dada por Doris Drucker em entrevista, HSM Management.
    2. Ken Olson, presidente e fundador da Digital Equipment Corp (DEC), fabricante de computadores mainframe, discutindo os computadores pessoais, em 1977.
    3. Albert Einstein, em 1932.
    4. Arthur Clarke, Cientista, 1968.
    Nos próximos dez anos, entendo que teremos os seguintes desafios em segurança da informação:


    As pessoas entenderão melhor que a segurança existe para a organização e que os recursos de informação devem possibilitar que o seu negócio seja realizado, que sua missão seja alcançada e que os riscos de indisponibilidade do negócio sejam minimizados.


    Maior exigência de que os serviços e produtos disponibilizados pela organização sejam acessíveis para os clientes em qualquer lugar e a qualquer momento. Isso significa que a continuidade do negócio será um direcionador dos investimentos em segurança. A pesquisa global de segurança da informação realizada pela PricewaterhouseCoopers indica essa preocupação de 41% dos executivos, pesquisados em 2009.


    Existirão controles mais rígidos para a garantia da verdadeira identidade (pessoas, ambientes, sites, servidores e qualquer elemento que necessite provar sua identidade). No período de 2008 a 2009, o CSI - Computer Security Institute - indicou que o roubo de identidade praticamente dobrou (de 9% para 17%)


    Necessidade de mais controles sobre o acesso à informação e dados, pois existirão dados sobre todos, sobre tudo e especificamente sobre cada pessoa. Nada e ninguém ficará despercebido. Tudo estará registrado e a privacidade, para existir, demandará controles para definir quem poderá autorizar os acessos às informações. A imagem de cada organização pode ficar comprometida se pessoas indevidas acessarem certas informações. Em recente pesquisa da Ernst & Young, ficou registrado que falha em segurança pode ter mais impacto na reputação do que no faturamento da organização.


    Maior democratização da informação. Todas as classes terão acesso à informação. Esse fato parece apenas positivo. Aliás, é um fato positivo. Porém, acarreta desafios para a segurança da informação. Esse fato exigirá regras e regulamentos efetivos, o judiciário terá que atender ao mundo virtual e todos dependerão mais da informação, que poderá ser manipulada. Atualmente já existe uma preocupação com pesquisas que são feitas em sites de busca. As pessoas se contentam com as primeiras respostas, isto é, ficam apenas com a primeira pagina. Se a colocação de resultados for manipulada (comercial ou ideologicamente), as pessoas não acessarão a resposta mais correta ou a mais completa.


    Aumentará o roubo de informação. Muitos concorrentes não agirão de maneira politicamente correta e usarão qualquer meio, inclusive o roubo, para obter informações das outras empresas. Porém, deverá se dar uma atenção especial para que as organizações não sejam negligentes e doem informações para o resto do mundo, através de documentos confidenciais jogados no lixo sem estarem destruídos, conversas em happy hours e ações semelhantes.


    Maior dependência de fornecedores. Isso significará que seus fornecedores deverão ter o mesmo nível de proteção da informação (ou maior) que a sua organização. O Instituto Gartner prevê que, já em 2012, 20% das organizações não terão ativos em TI. Eles estarão nas nuvens de serviços.


    Redes sociais. O desafio da segurança da informação é ter regras claras para o uso (pessoal e institucional) das redes sociais. Mais do que segurança, a organização precisa discutir os limites da pessoa e da empresa. Um gestor da organização pode, em seu Twitter pessoal, xingar adversários de times de futebol? Mesmo que os destinatários sejam clientes?
    Esses desafios citados acima valerão para os próximos dez anos, mas já nos cercam. Solução? Existe, simples e complexa ao mesmo tempo. Consideramos que a Organização deve implantar ações básicas e estruturais:


    Ter regulamentos (políticas e normas) explícitos, indicando qual o nível de proteção que se deseja.


    Investir nas pessoas. É através das pessoas que a segurança da informação acontece.


    Definir os controles de segurança da informação de maneira alinhada com os negócios da Organização.


    Planejar e executar as ações de segurança.
    Os desafios são para a toda a década, e as soluções precisam acontecer diariamente!